Domain nackenpolster.de kaufen?
Wir ziehen mit dem Projekt
nackenpolster.de um.
Sind Sie am Kauf der Domain
nackenpolster.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nackenpolster.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
INF Lange, doppelseitige, gewichtete Schlafmaske – Druckentlastung & Schlafhilfe GrauErleben Sie tieferen Schlaf mit unserer langen, doppelseitig gewichteten Schlafmaske. Bietet sanften Druck, blockiert Licht und ist aus weichem Polyester gefertigt. Waschbar und konturiert für Komfort. Diese Anti-Stress-Augenmaske ist Ihr persönlicher Schlafassistent. Verbesserte Schlafqualität: Erleben Sie tieferen, erholsameren Schlaf mit der langen, doppelseitig gewichteten Schlafmaske. Der sanfte Druck sorgt für eine beruhigende Wirkung und reduziert das Hin- und Herwälzen während der Nacht. Das Gewicht ist gleichmäßig verteilt, um Entspannung und ein Gefühl der Sicherheit zu fördern, sodass Sie schneller einschlafen und erfrischt aufwachen. Ideal für alle, die eine natürliche Schlafhilfe suchen. Diese Maske wurde entwickelt, um Ihr gesamtes Schlaferlebnis zu verbessern und das Wohlbefinden zu fördern. Verwenden Sie sie zu Hause, auf Reisen oder wann immer Sie Licht ausblenden und Stress reduzieren müssen. Die perfekte Lösung für alle, die ihre Schlafqualität verbessern und eine erholsamere Ruhe erzielen möchten. Stress- und Müdigkeitsabbau: Diese gewichtete Schlafmaske wurde fachmännisch gefertigt, um Stress und Müdigkeit zu lindern. Der sanfte, gleichmäßige Druck hilft, angespannte Gesichtsmuskeln zu beruhigen, Entspannung zu fördern und die Symptome von Stress und Angst zu reduzieren. Die Maske kann helfen, Kopfschmerzen durch Augenbelastung zu lindern. Sie eignet sich perfekt für die Anwendung nach einem langen Arbeitstag oder während einer Reise zur Bekämpfung von Jetlag. Das weiche, komfortable Material verstärkt das Entspannungserlebnis zusätzlich und macht es zur perfekten Ergänzung Ihrer Schlafroutine. Die präzise Konturierung sorgt dafür, dass sie perfekt auf das Gesicht passt, Licht ausblendet und ein Gefühl der Ruhe fördert. Verabschieden Sie sich von unruhigen Nächten und begrüßen Sie einen friedlicheren, entspannten Geisteszustand mit dieser effektiven Lösung zur Stress- und Müdigkeitsreduzierung. Überlegener Komfort & Passform: Genießen Sie unvergleichlichen Komfort und eine perfekte Passform mit der langen, doppelseitig gewichteten Schlafmaske. Diese Maske aus weichem, hautfreundlichem Polyestermaterial ist sanft zu Ihrem Gesicht und sorgt für einen angenehmen Schlaf. Ihr vollständig abdeckendes Design blockiert effektiv Licht und schafft eine dunkle und friedliche Umgebung. Die verstellbaren Riemen gewährleisten einen sicheren und individuellen Sitz für alle Kopfgrößen, während die einzigartige Konturierung der Maske sich perfekt an die Form Ihres Gesichts anpasst und Unbehagen oder Druckstellen verhindert. Darüber hinaus ist sie pflegeleicht, da die Schlafmaske waschbar ist, was Sauberkeit und Langlebigkeit gewährleistet. Egal, ob Sie Seitenschläfer sind oder lieber auf dem Rücken liegen, diese Maske bleibt an Ort und Stelle und bietet gleichmäßigen Druck und Verdunkelung für optimalen Schlaf. Spezifikationen: Farbe: Verschiedene Abmessungen: Länge: 72 cm, Breite: 14 cm, Höhe: 0.5 cm Material: Polyester Das Paket...17,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tibetische EntspannungTibetische Entspannung , Kum Nye Massage und Bewegung , Batterien > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 201712, Produktform: Leinen, Beilage: Audio-CD, Auflage: 17002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Abbildungen: mehr als 200 Fotos, Keyword: Atem; Entspannung; Yoga, Fachschema: Entspannung (körperlich, geistig)~Massage~Yoga~Lifestyle, Fachkategorie: Massage~Körper und Geist: Meditation und Visualisierung~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Sekunden: 71, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publishing, Länge: 289, Breite: 238, Höhe: 17, Gewicht: 936, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783928758253, Herkunftsland: BULGARIEN (BG), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Möller, Klaus: Financial WellnessFinancial Wellness , Dein Trainingsplan für stressfreie Finanzentscheidungen , Innenausstattung > Auto-Tuning & -Styling , Erscheinungsjahr: 20231011, Produktform: Kartoniert, Autoren: Möller, Klaus~Rohde, Holger R., Seitenzahl/Blattzahl: 267, Keyword: Absicherung; Aktien; Altersvorsorge; Basis-Finanzanalyse für Privathaushalte; DIN-Norm 77230; Die genial einfache Vermögensstrategie; ETF; Finanzplanung; Geldanlage; Gerd Kommer; Lebensversicherung; Martin Weber; Nikolaus Braun; Rentenversicherung; Souverän investieren; Unabhängigkeit; Vermögensplanung; finanzielle Freiheit; Über Geld nachdenken, Fachschema: Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Verbraucherberatung, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Persönliche Finanzen, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Campus Verlag GmbH, Verlag: Campus Verlag GmbH, Verlag: Campus Verlag GmbH, Länge: 212, Breite: 171, Höhe: 25, Gewicht: 455, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783593454849 9783593454856, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wozu dient eine Nackenstütze und wie trägt sie zur Ergonomie und Komfort bei?
Eine Nackenstütze dient dazu, den Nacken und Kopf während des Sitzens oder Liegens zu stützen und zu entlasten. Sie trägt zur Ergonomie bei, indem sie die Wirbelsäule in einer neutralen Position hält und so Verspannungen und Schmerzen vorbeugt. Zudem erhöht sie den Komfort, indem sie eine angenehme Position für den Kopf und Nacken ermöglicht. **
-
Welche Nackenstütze ist am besten geeignet, um Nackenschmerzen vorzubeugen?
Eine Nackenstütze, die den Nacken in einer neutralen Position hält, ist am besten geeignet. Memory Foam oder viskoelastische Nackenstützkissen bieten oft die beste Unterstützung. Es ist wichtig, die richtige Höhe und Festigkeit der Nackenstütze für individuelle Bedürfnisse zu wählen. **


Was für ein Kissen bei Nackenschmerzen?
Was für ein Kissen bei Nackenschmerzen? Bei Nackenschmerzen ist es wichtig, ein Kissen zu wählen, das den Nacken und die Wirbelsäule optimal unterstützt. Ein orthopädisches Kissen mit einer ergonomischen Form kann helfen, die richtige Schlafposition zu fördern und den Druck auf den Nacken zu reduzieren. Memory-Schaum-Kissen passen sich individuell an die Konturen des Nackens an und können somit für eine bessere Entlastung sorgen. Ein höhenverstellbares Kissen kann auch eine gute Option sein, um die optimale Höhe für den Nacken zu finden. Es ist ratsam, sich vor dem Kauf eines Kissens von einem Fachmann beraten zu lassen, um das passende Kissen für die individuellen Bedürfnisse zu finden. **
Wie kann man eine Nackenstütze verwenden, um Nackenschmerzen zu lindern?
Eine Nackenstütze kann verwendet werden, um den Nacken während des Schlafs in einer neutralen Position zu halten. Dadurch wird die Wirbelsäule entlastet und die Muskeln können sich entspannen. Es ist wichtig, eine Nackenstütze zu wählen, die zur individuellen Schlafposition und Nackenform passt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
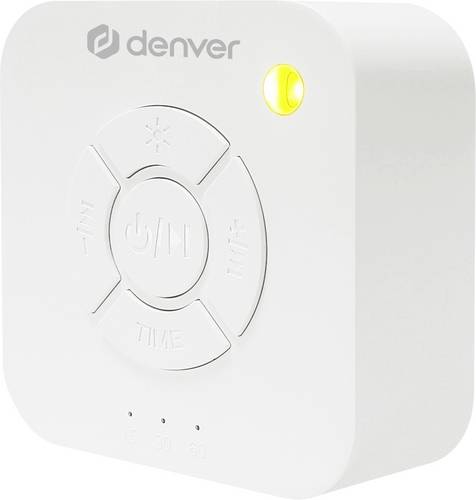
Denver WN-93 Schlafhilfe EntspannungErleben Sie ultimative Entspannung. Entdecken Sie die perfekte Atmosphäre mit unserer White-Noise-Maschine mit 9 beruhigenden Naturgeräuschen. Atmen Sie leicht. Steigern Sie Ihre Entspannung mit einem beruhigenden gelben Atemlicht. Praktische Timer-Optionen: Wählen Sie zwischen 15-, 30- oder 50-Minuten-Timern oder genießen Sie das Dauerspiel. Lange Spielzeit: Genießen Sie bis zu 50 Stunden Spielzeit mit unserem wiederaufladbaren Lithium-Ionen-Akku. Einfaches Aufladen: Müheloses Aufladen mit dem mitgelieferten USB-C-Kabel.23,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
INF Lange, doppelseitige, gewichtete Schlafmaske – Druckentlastung & Schlafhilfe GrauErleben Sie tieferen Schlaf mit unserer langen, doppelseitig gewichteten Schlafmaske. Bietet sanften Druck, blockiert Licht und ist aus weichem Polyester gefertigt. Waschbar und konturiert für Komfort. Diese Anti-Stress-Augenmaske ist Ihr persönlicher Schlafassistent. Verbesserte Schlafqualität: Erleben Sie tieferen, erholsameren Schlaf mit der langen, doppelseitig gewichteten Schlafmaske. Der sanfte Druck sorgt für eine beruhigende Wirkung und reduziert das Hin- und Herwälzen während der Nacht. Das Gewicht ist gleichmäßig verteilt, um Entspannung und ein Gefühl der Sicherheit zu fördern, sodass Sie schneller einschlafen und erfrischt aufwachen. Ideal für alle, die eine natürliche Schlafhilfe suchen. Diese Maske wurde entwickelt, um Ihr gesamtes Schlaferlebnis zu verbessern und das Wohlbefinden zu fördern. Verwenden Sie sie zu Hause, auf Reisen oder wann immer Sie Licht ausblenden und Stress reduzieren müssen. Die perfekte Lösung für alle, die ihre Schlafqualität verbessern und eine erholsamere Ruhe erzielen möchten. Stress- und Müdigkeitsabbau: Diese gewichtete Schlafmaske wurde fachmännisch gefertigt, um Stress und Müdigkeit zu lindern. Der sanfte, gleichmäßige Druck hilft, angespannte Gesichtsmuskeln zu beruhigen, Entspannung zu fördern und die Symptome von Stress und Angst zu reduzieren. Die Maske kann helfen, Kopfschmerzen durch Augenbelastung zu lindern. Sie eignet sich perfekt für die Anwendung nach einem langen Arbeitstag oder während einer Reise zur Bekämpfung von Jetlag. Das weiche, komfortable Material verstärkt das Entspannungserlebnis zusätzlich und macht es zur perfekten Ergänzung Ihrer Schlafroutine. Die präzise Konturierung sorgt dafür, dass sie perfekt auf das Gesicht passt, Licht ausblendet und ein Gefühl der Ruhe fördert. Verabschieden Sie sich von unruhigen Nächten und begrüßen Sie einen friedlicheren, entspannten Geisteszustand mit dieser effektiven Lösung zur Stress- und Müdigkeitsreduzierung. Überlegener Komfort & Passform: Genießen Sie unvergleichlichen Komfort und eine perfekte Passform mit der langen, doppelseitig gewichteten Schlafmaske. Diese Maske aus weichem, hautfreundlichem Polyestermaterial ist sanft zu Ihrem Gesicht und sorgt für einen angenehmen Schlaf. Ihr vollständig abdeckendes Design blockiert effektiv Licht und schafft eine dunkle und friedliche Umgebung. Die verstellbaren Riemen gewährleisten einen sicheren und individuellen Sitz für alle Kopfgrößen, während die einzigartige Konturierung der Maske sich perfekt an die Form Ihres Gesichts anpasst und Unbehagen oder Druckstellen verhindert. Darüber hinaus ist sie pflegeleicht, da die Schlafmaske waschbar ist, was Sauberkeit und Langlebigkeit gewährleistet. Egal, ob Sie Seitenschläfer sind oder lieber auf dem Rücken liegen, diese Maske bleibt an Ort und Stelle und bietet gleichmäßigen Druck und Verdunkelung für optimalen Schlaf. Spezifikationen: Farbe: Verschiedene Abmessungen: Länge: 72 cm, Breite: 14 cm, Höhe: 0.5 cm Material: Polyester Das Paket...17,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tibetische EntspannungTibetische Entspannung , Kum Nye Massage und Bewegung , Batterien > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 201712, Produktform: Leinen, Beilage: Audio-CD, Auflage: 17002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Abbildungen: mehr als 200 Fotos, Keyword: Atem; Entspannung; Yoga, Fachschema: Entspannung (körperlich, geistig)~Massage~Yoga~Lifestyle, Fachkategorie: Massage~Körper und Geist: Meditation und Visualisierung~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Sekunden: 71, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publishing, Länge: 289, Breite: 238, Höhe: 17, Gewicht: 936, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783928758253, Herkunftsland: BULGARIEN (BG), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Möller, Klaus: Financial WellnessFinancial Wellness , Dein Trainingsplan für stressfreie Finanzentscheidungen , Innenausstattung > Auto-Tuning & -Styling , Erscheinungsjahr: 20231011, Produktform: Kartoniert, Autoren: Möller, Klaus~Rohde, Holger R., Seitenzahl/Blattzahl: 267, Keyword: Absicherung; Aktien; Altersvorsorge; Basis-Finanzanalyse für Privathaushalte; DIN-Norm 77230; Die genial einfache Vermögensstrategie; ETF; Finanzplanung; Geldanlage; Gerd Kommer; Lebensversicherung; Martin Weber; Nikolaus Braun; Rentenversicherung; Souverän investieren; Unabhängigkeit; Vermögensplanung; finanzielle Freiheit; Über Geld nachdenken, Fachschema: Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Verbraucherberatung, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, Fachkategorie: Persönliche Finanzen, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Campus Verlag GmbH, Verlag: Campus Verlag GmbH, Verlag: Campus Verlag GmbH, Länge: 212, Breite: 171, Höhe: 25, Gewicht: 455, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783593454849 9783593454856, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wozu dient eine Nackenstütze und wie trägt sie zur Ergonomie und Komfort bei?
Eine Nackenstütze dient dazu, den Nacken und Kopf während des Sitzens oder Liegens zu stützen und zu entlasten. Sie trägt zur Ergonomie bei, indem sie die Wirbelsäule in einer neutralen Position hält und so Verspannungen und Schmerzen vorbeugt. Zudem erhöht sie den Komfort, indem sie eine angenehme Position für den Kopf und Nacken ermöglicht. **
-
Welche Nackenstütze ist am besten geeignet, um Nackenschmerzen vorzubeugen?
Eine Nackenstütze, die den Nacken in einer neutralen Position hält, ist am besten geeignet. Memory Foam oder viskoelastische Nackenstützkissen bieten oft die beste Unterstützung. Es ist wichtig, die richtige Höhe und Festigkeit der Nackenstütze für individuelle Bedürfnisse zu wählen. **
-
Was für ein Kissen bei Nackenschmerzen?
Was für ein Kissen bei Nackenschmerzen? Bei Nackenschmerzen ist es wichtig, ein Kissen zu wählen, das den Nacken und die Wirbelsäule optimal unterstützt. Ein orthopädisches Kissen mit einer ergonomischen Form kann helfen, die richtige Schlafposition zu fördern und den Druck auf den Nacken zu reduzieren. Memory-Schaum-Kissen passen sich individuell an die Konturen des Nackens an und können somit für eine bessere Entlastung sorgen. Ein höhenverstellbares Kissen kann auch eine gute Option sein, um die optimale Höhe für den Nacken zu finden. Es ist ratsam, sich vor dem Kauf eines Kissens von einem Fachmann beraten zu lassen, um das passende Kissen für die individuellen Bedürfnisse zu finden. **
-
Wie kann man eine Nackenstütze verwenden, um Nackenschmerzen zu lindern?
Eine Nackenstütze kann verwendet werden, um den Nacken während des Schlafs in einer neutralen Position zu halten. Dadurch wird die Wirbelsäule entlastet und die Muskeln können sich entspannen. Es ist wichtig, eine Nackenstütze zu wählen, die zur individuellen Schlafposition und Nackenform passt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.